


Многие новички гуглят, как взломать кошелёк, — кто-то из любопытства, кто-то из страха за свои монеты. Короткий ответ: подобрать сид-фразу или приватный ключ криптокошелька методом перебора практически невозможно — на это не хватит всех компьютеров планеты. Но кошельки «взламывают» каждый день, и почти всегда виноват не код, а человек: фишинг, поддельные приложения, слитая сид-фраза. В этой статье разберём, какие способы взлома реально работают, какие — миф, и что сделать прямо сегодня, чтобы ваши монеты остались при вас.
Как взломать кошелёк перебором: почему это миф
Начнём с главного страха: «а вдруг кто-то просто подберёт мой пароль». Чтобы понять, почему это не работает, нужна одна аналогия.
Представьте кодовый замок не с тремя колёсиками, а с 77 — и на каждом не 10 цифр, а миллиард вариантов. Примерно такова сложность приватного ключа в сети Биткоина: это число из 256 бит, то есть вариантов больше, чем атомов в наблюдаемой Вселенной. Даже если объединить все суперкомпьютеры мира и заставить их перебирать ключи миллиарды лет, шанс наткнуться на непустой кошелёк останется ничтожным.
То же касается сид-фразы из 12 или 24 слов. Слова берутся из фиксированного словаря на 2048 позиций, и вариантов комбинаций — 2048 в двенадцатой степени. Это астрономическое число. Если вы записали фразу и никому не показывали, «угадать» её со стороны нельзя.
Отсюда важный вывод: истории «у меня увели монеты, значит, блокчейн взломали» — почти всегда неверная интерпретация. Криптографию за все годы существования Биткоина никто не ломал. Ломали — людей и их привычки.
Как взламывают кошельки на самом деле: 7 рабочих схем
Теперь о том, что действительно работает у мошенников. Знание этих схем — 90% вашей защиты.
1. Фишинг: поддельный сайт или письмо
Самый массовый способ. Вам приходит письмо «ваш кошелёк заблокирован, срочно подтвердите сид-фразу» или в поиске вы попадаете на сайт-клон популярного кошелька — отличается одной буквой в адресе. Вводите фразу — и через минуты кошелёк пуст. Никакого «взлома» тут нет: вы сами отдали ключ от сейфа.
2. Поддельные приложения и расширения
В магазинах приложений периодически всплывают клоны MetaMask, Trust Wallet и других кошельков. Выглядят один в один, но всё, что вы в них вводите, улетает мошенникам. Скачивайте кошельки только по ссылкам с официального сайта проекта, а не по первой строчке в поиске.
3. Вредоносные программы и «клипперы»
Клиппер — программа, которая сидит в буфере обмена и подменяет скопированный адрес кошелька на адрес мошенника. Вы копируете адрес друга, вставляете — а вставился чужой. Деньги уходят безвозвратно. Ловят такие программы через пиратский софт, «кряки» и сомнительные вложения в письмах. Правило простое: сверяйте первые и последние 4–6 символов адреса перед каждой отправкой.
4. Скам-раздачи и «подарки»
«Отправь 0.1 ETH — получи обратно 0.2», «вы выиграли в раздаче, подключите кошелёк для получения приза». Подключая кошелёк к сомнительному сайту и подписывая транзакцию, вы можете выдать ему разрешение распоряжаться вашими токенами. Дальше — дело техники.
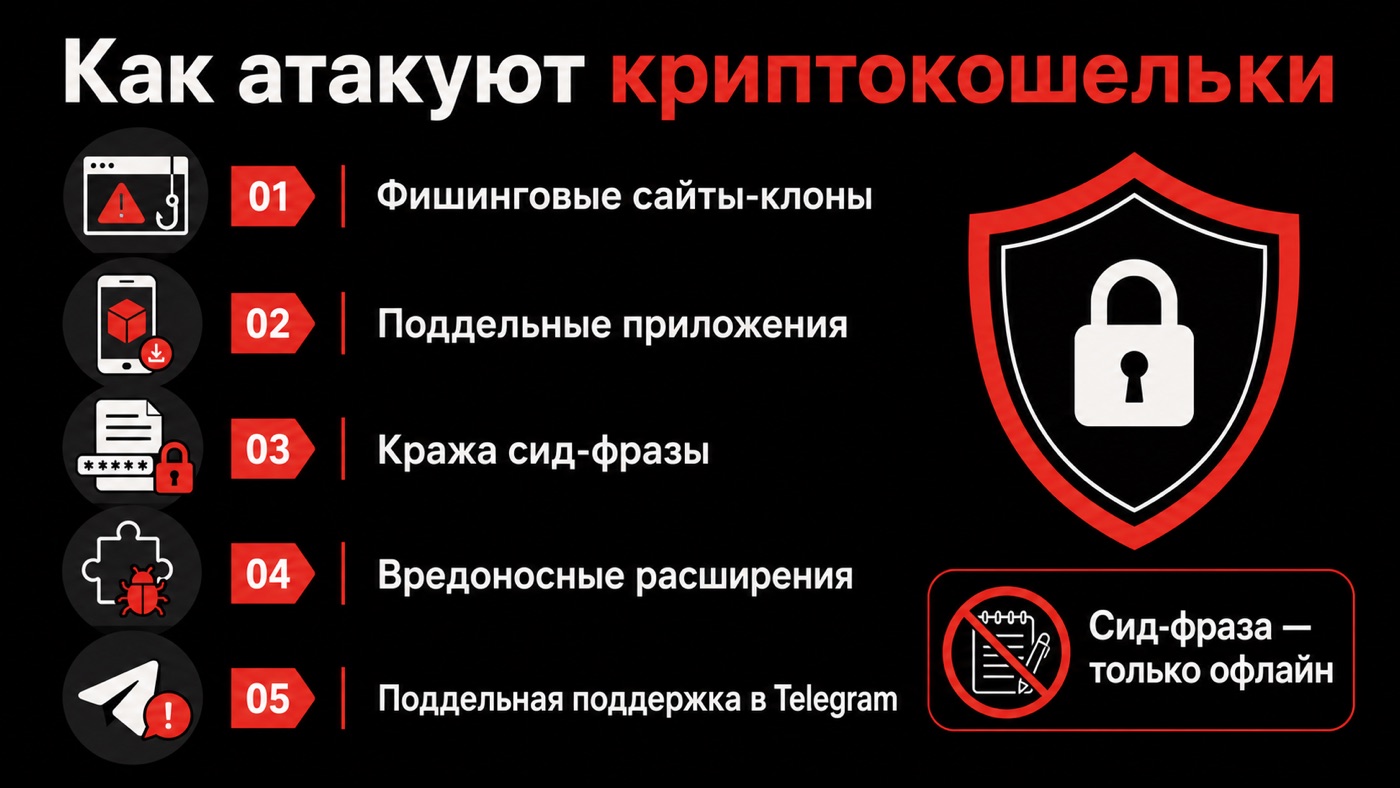
5. Социальная инженерия и «служба поддержки»
Вы пишете вопрос в чат о кошельке — и через минуту вам в личку стучится «сотрудник поддержки», готовый помочь. Настоящая поддержка никогда не пишет первой и никогда не просит сид-фразу. Тот, кто просит, — мошенник в 100% случаев, без исключений.
6. SIM-своппинг: угон номера телефона
Отдельная схема против пользователей бирж: мошенник по поддельной доверенности или через сговор с сотрудником оператора перевыпускает вашу SIM-карту. Дальше он получает SMS-коды и сбрасывает пароли от почты и биржевых аккаунтов. Признак атаки — телефон внезапно потерял сеть без причины. Защита: двухфакторная аутентификация через приложение-генератор кодов (Google Authenticator и аналоги), а не через SMS, плюс запрет дистанционного перевыпуска SIM у оператора.
7. Физический доступ и «атака паяльником»
Если сид-фраза лежит стикером на мониторе, сфотографирована в галерее телефона или хранится в заметках с синхронизацией в облако — злоумышленнику не нужно ничего взламывать. Облака и почту компрометируют регулярно, а фото сид-фразы — первое, что ищут в украденном телефоне.
Что объединяет все семь схем? Ни одна не «взламывает» криптографию. Везде мошенник либо получает вашу сид-фразу, либо заставляет вас самого подписать нужную ему транзакцию, либо перехватывает доступ к аккаунту биржи. Это хорошая новость: значит, защита — в ваших руках, а не в руках разработчиков блокчейна.

Мифы о взломе криптокошельков: чего бояться не стоит
Для баланса — список страхов, которые можно выдохнуть и отпустить.
| Миф | Как на самом деле |
|---|---|
| «Хакер подберёт мою сид-фразу» | Перебор 12 слов из словаря BIP-39 займёт дольше, чем существует Вселенная |
| «Блокчейн Биткоина взламывали» | Ни разу за всю историю. Взламывали биржи и людей, но не сам протокол |
| «Квантовый компьютер завтра всё украдёт» | Существующие квантовые машины на порядки слабее нужного; отрасль заранее готовит постквантовую криптографию |
| «Если знают мой адрес — украдут монеты» | Адрес публичен по определению, это как номер карты: получать на него можно, тратить с него — нельзя |
| «Аппаратный кошелёк можно взломать по Bluetooth» | Приватный ключ не покидает защищённый чип; подписанная транзакция без ключа бесполезна для вора |
Отдельно про адрес: публичный адрес можно спокойно давать кому угодно — по нему видно только историю транзакций. Кстати, по адресу контрагента полезно проверять «чистоту» монет перед сделкой — как это сделать, мы разбирали в статье про AML-проверку криптовалюты.
Горячие и холодные кошельки: у кого шансов быть взломанным больше
Уязвимость кошелька сильно зависит от его типа. Разница проста: горячий кошелёк постоянно подключён к интернету, холодный — нет.
Горячие кошельки — это мобильные приложения (Trust Wallet, MetaMask), браузерные расширения и веб-кошельки. Они удобны: отправить монеты можно за десять секунд из очереди в магазине. Но всё, что живёт на устройстве с интернетом, теоретически достижимо для вредоносных программ: троян может подсмотреть данные, фишинговый сайт — выманить фразу, заражённый браузер — подсунуть вредоносную транзакцию на подпись.
Холодные (аппаратные) кошельки — отдельные устройства размером с флешку. Приватный ключ генерируется и хранится внутри защищённого чипа и никогда не покидает устройство: транзакция «заезжает» внутрь, подписывается там и выходит уже подписанной. Даже если компьютер, к которому подключено устройство, кишит вирусами, ключ они не увидят. Плюс каждая отправка подтверждается физической кнопкой на самом устройстве — вирус не сможет нажать её за вас.
Кастодиальные кошельки и биржи — третий случай: ключи хранит компания, а у вас — логин и пароль. Здесь риски другие: взлом самой площадки, блокировка аккаунта, банкротство. Зато есть восстановление доступа через поддержку, чего в некастодиальных кошельках не бывает в принципе.
Практичная схема для большинства: биржа — для покупки и торговли, горячий кошелёк — «карман» на повседневные суммы, аппаратный — «сейф» для основного капитала. Взломать все три уровня одновременно на порядки сложнее, чем один.
Сид-фраза — единственный настоящий ключ
Всё сводится к одному объекту — сид-фразе. Это 12 или 24 слова, из которых математически выводятся все ваши приватные ключи и адреса. Кто владеет фразой — тот владеет монетами, и неважно, на каком устройстве установлен кошелёк. Подробно о том, как она устроена, читайте в материале что такое сид-фраза.
Правила обращения с сид-фразой — короткие и жёсткие:
- Только офлайн. Ручка и бумага (лучше два экземпляра в разных местах) или металлическая пластина. Никаких фото, заметок, мессенджеров и облаков.
- Никому и никогда. Ни «поддержке», ни «сотруднику биржи», ни сайту, который обещает «синхронизацию» или «валидацию» кошелька.
- Вводить только при восстановлении. Единственный легитимный случай ввода фразы — вы сами восстанавливаете кошелёк на новом устройстве в официальном приложении.
- Проверяйте, кто рядом. При записи фразы не должно быть камер, чужих глаз и включённых трансляций экрана.
Как защитить криптокошелёк: чек-лист на 2026 год
Пошаговый план — от простого к параноидальному. Даже первые четыре пункта отсекут почти все реальные атаки.
- Скачивайте кошелёк только с официального сайта. Адрес сайта берите из проверенного источника, а не из рекламы в поисковике.
- Запишите сид-фразу на бумагу и уберите в надёжное место. Проверьте себя: сможете ли восстановить кошелёк по этой записи.
- Включите все замки на устройстве: PIN-код кошелька, биометрию, автоблокировку телефона. Обновляйте систему и приложение.
- Сверяйте адрес перед каждой отправкой — первые и последние символы. Это защита от клипперов и опечаток.
- Заведите «горячий» и «холодный» кошельки. На горячем (мобильном) — мелочь на повседневные операции, основной капитал — на аппаратном кошельке, который не подключён к интернету.
- Отзывайте разрешения токенов. Если подключали кошелёк к DeFi-сайтам и NFT-площадкам, периодически отзывайте выданные разрешения через сервисы вроде revoke.cash — старое разрешение скам-контракту может «выстрелить» спустя месяцы.
- Не хвастайтесь суммами. Публичные рассказы о размере портфеля превращают вас в мишень для целевых атак.
Если храните крупную сумму, аппаратный кошелёк — не роскошь, а необходимость: цены начинаются примерно от 60–100 долларов, что несопоставимо с риском потерять всё. А спекулятивный запас удобнее держать на крупной бирже с включённой двухфакторной аутентификацией — например, на Bybit, которая работает в России без VPN.
Что делать, если кошелёк уже взломали
Если вы увидели незнакомую исходящую транзакцию или заподозрили, что сид-фраза скомпрометирована, — действуйте быстро, счёт идёт на минуты:
- Создайте новый кошелёк на чистом устройстве и получите новую сид-фразу.
- Переведите все оставшиеся активы со старого кошелька на новый. Начинайте с самых дорогих. Старый кошелёк после утечки фразы «вылечить» нельзя — только бросить.
- Отзовите разрешения старого адреса, если пользовались DeFi.
- Смените пароли почты и бирж, включите 2FA, проверьте устройство антивирусом — фраза могла утечь через заражённый компьютер.
- Зафиксируйте адреса мошенника и подайте заявление в полицию, а если монеты ушли на биржу — напишите в её поддержку: централизованные площадки иногда замораживают краденое.
Честное предупреждение: вернуть украденную криптовалюту удаётся редко. Транзакции необратимы — в этом сила и слабость блокчейна. Поэтому вся защита строится до инцидента, а не после.
И последнее предостережение — про «спасателей». После кражи на форумах и в личных сообщениях появятся «специалисты по возврату криптовалюты», обещающие вернуть монеты за предоплату. Это вторая волна той же аферы: жертву, которая уже потеряла деньги, разводят повторно. Реальные шансы дают только правоохранительные органы и поддержка биржи, куда ушли средства, — и ни те, ни другие не берут предоплату в USDT.
Частые вопросы
Можно ли взломать кошелёк, зная только адрес?
Нет. Адрес — публичная информация, из него математически невозможно вычислить приватный ключ. Зная адрес, можно лишь посмотреть баланс и историю транзакций в обозревателе блокчейна.
Реально ли взломать аппаратный кошелёк?
Удалённо — нет: приватный ключ не покидает защищённый чип и не попадает в интернет. Лабораторные атаки с физическим разбором устройства существуют, но требуют украсть сам кошелёк, дорогое оборудование и время — от обычного вора спасает PIN-код и парольная фраза. Главный риск — купить подделку с рук, поэтому берите устройства только у официальных продавцов.
Что проще взломать: биржу или личный кошелёк?
Биржу — там централизованное хранилище и один большой куш, истории взломов бирж случаются регулярно. Личный некастодиальный кошелёк ломается почти всегда через самого владельца: фишинг, слитая сид-фраза, заражённое устройство. Поэтому крупные суммы разумнее держать в холодном кошельке, а не на бирже.
Могут ли украсть криптовалюту через публичный Wi-Fi?
Сам приватный ключ через Wi-Fi не утекает — транзакции подписываются на устройстве. Но открытая сеть повышает риск попасть на фишинговую страницу или подменённый DNS. Совершать операции лучше через мобильный интернет или VPN, а сид-фразу в публичных местах не вводить вовсе.
Помогает ли пароль на кошельке, если украли сид-фразу?
Нет. PIN-код и пароль защищают только приложение на конкретном устройстве. Тот, у кого есть сид-фраза, восстановит кошелёк на своём телефоне без всяких паролей. Исключение — дополнительная парольная фраза (passphrase, «25-е слово»): без неё сид-фраза открывает лишь пустой кошелёк-приманку.


